Una campaña masiva de correos electrónicos intimidatorios forzó la evacuación de cientos de centros educativos en Italia y puso en alerta a las fuerzas de seguridad en el Reino Unido e Irlanda. Las autoridades de los países afectados descartan la existencia de un peligro real y apuntan a una estrategia coordinada de ciberataques e intimidación en el marco de la reciente escalada de amenazas híbridas en Europa.
Evacuaciones masivas e inspecciones policiales en toda Italia
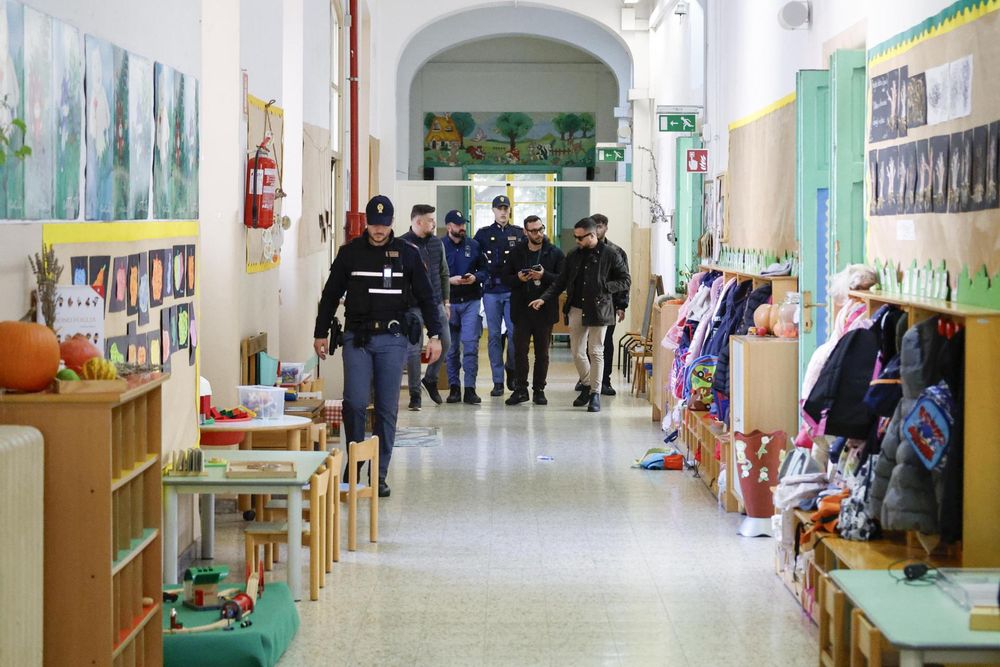
Decenas de escuelas e institutos a lo largo del territorio italiano fueron desalojados de forma preventiva a primera hora de la mañana tras recibir correos electrónicos anónimos con amenazas de bomba dirigidos a sus equipos directivos. La alerta ha afectado a grandes áreas urbanas e institutos de localidades como Roma, Milán, Nápoles y Bolonia, entre otras provincias.
Ante la llegada de las comunicaciones intimidatorias, los centros educativos activaron los protocolos de emergencia, coordinando la salida ordenada de miles de alumnos, personal docente y trabajadores hacia los puntos de encuentro exteriores.
Desplegados en los lugares afectados, efectivos de las fuerzas de seguridad, apoyados por unidades caninas y equipos de artificieros, registraron aulas, pasillos y zonas comunes. Tras realizar las comprobaciones pertinentes, las autoridades confirmaron que no se ha hallado ningún artefacto ni elemento sospechoso en las instalaciones inspeccionadas.
Las autoridades italianas apuntan a un ciberataque y piden tranquilidad
El Ejecutivo italiano y los responsables de Educación han enviado un mensaje explícito de calma a la población, desestimando la credibilidad técnica del ataque.
-
Giuseppe Valditara, ministro de Educación, confirmó en declaraciones recogidas por el diario La Stampa que unas 300 escuelas recibieron los mensajes (una cifra que las estimaciones gubernamentales elevan a 312 centros). Valditara enfatizó que "no debe cundir la alarma", añadiendo que "del contenido del correo electrónico se desprende claramente que el riesgo real es prácticamente inexistente" y que "lo más probable" es que se trate de un ciberataque masivo.
Giorgia Meloni, primera ministra de Italia, comunicó a través de sus redes sociales que no existe un "peligro concreto" a tenor de las comprobaciones realizadas. Meloni advirtió que los avisos "parecen estar vinculados a una estrategia destinada a generar alarma y preocupación" y anunció la convocatoria de una reunión de gobierno.
Antonello Giannelli, presidente de la asociación de directores de escuela (ANP), tildó las amenazas de "claramente falsas" y denunció "hasta qué punto la irresponsabilidad puede causar daños y perturbaciones a gran escala", confiando en una rápida identificación de los autores.
En un comunicado oficial, el Ejecutivo remarcó que sigue de cerca la situación e intensifica la labor de las fuerzas policiales, los servicios de inteligencia y la Agencia Nacional de Ciberseguridad para mitigar los efectos del incidente.
Amenazas similares sacuden al Reino Unido y a la República de Irlanda
De forma paralela, las fuerzas policiales del Reino Unido e Irlanda abrieron investigaciones tras la llegada de correos electrónicos amenazantes a cientos de colegios de sus respectivas jurisdicciones.
A diferencia de la respuesta operativa observada en territorio italiano, los cuerpos policiales británicos e irlandeses recomendaron a las direcciones de los centros no proceder a la evacuación de las aulas, al determinar desde un primer momento que los mensajes carecían de credibilidad.
La Policía de Escocia subrayó que "nada hace pensar que representaran una amenaza creíble", mientras que la Policía de Irlanda del Norte confirmó el rastreo de las comunicaciones intimidatorias, determinando que la fuente de origen del envío se sitúa "fuera del Reino Unido".
Preocupación europea ante la escalada de incidentes y guerra híbrida
El episodio vivido en las escuelas europeas constituye la segunda cadena de alertas masivas en lo que va de mes dentro del sistema educativo italiano, donde a principios de noviembre más de 270 directores sufrieron un envío de características idénticas que también obligó a interrumpir las clases.
Las fuerzas de seguridad investigan si estos ataques responden a una estrategia coordinada internacional para erosionar la confianza institucional y desestabilizar la seguridad pública. Estos hechos se suman a una lista de incidentes recientes en el continente atribuidos a tácticas de guerra híbrida:
-
Falsas alertas en transporte: Se registraron amenazas de bomba dirigidas a varios vuelos comerciales en distintos países europeos durante la última semana.
Ataques a infraestructuras informáticas: Se han notificado ciberataques contra los sistemas de refrigeración de cadenas de supermercados.
Intrusiones estratégicas: Se confirmó una intrusión informática en la empresa constructora del túnel del Brennero, una infraestructura clave de transporte entre Italia y Austria.
Filtración de datos sensibles: Se detectó la difusión en la dark web de información personal del ministro de Asuntos Exteriores italiano, Antonio Tajani, y su familia.