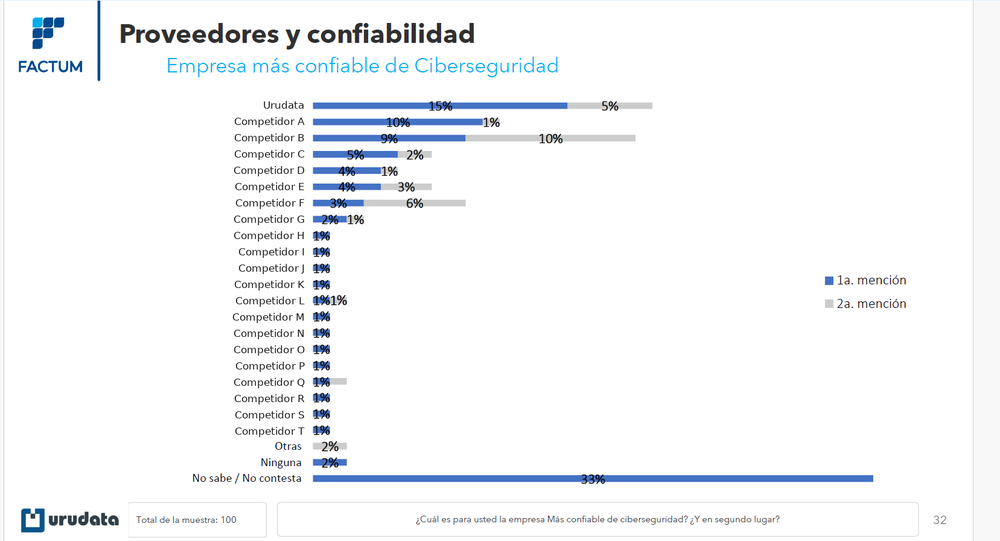
La ciberseguridad se convirtió en uno de los desafíos centrales para empresas y organizaciones, a medida que aumentan tanto el volumen de información que circula por las redes como la sofisticación de las amenazas. En ese contexto, Urudata se posicionó como la empresa más confiable en servicios de ciberseguridad, de acuerdo con una encuesta realizada por Factum.
El reconocimiento se da en un mercado competitivo y, según Eduardo Bottinelli, director de Factum, Urudata aparece como uno de los principales actores del sector, liderando el índice de valoración en ciberseguridad a nivel general.
“Urudata aparece, en un mercado competitivo, como uno de los principales players como proveedor de ciberseguridad. En ese marco, lidera como la empresa más confiable en ciberseguridad”, explicó Bottinelli. En términos generales, como proveedor de soluciones de tecnología, ciberseguridad e inteligencia artificial, la empresa también queda en posición de liderazgo en materia de confianza.
Para Fernando Franceschi, gerente de Ciberseguridad de Urudata, el resultado representa una confirmación del trabajo realizado desde la creación de la unidad especializada. “Que el mercado nos reconozca como la empresa más confiable de ciberseguridad en un ecosistema muy competitivo es muy gratificante”, señaló.
La formación como base de la confianza
Para Urudata, uno de los principales factores detrás de esa valoración es la formación de sus equipos. El Ing. Claudio López, gerente de Consultoría en Ciberseguridad, indicó que el modelo de trabajo de la compañía se apoya en tres pilares, entre los que la capacitación ocupa un lugar central. El equipo mantiene una formación continua de todos sus integrantes, basada en estándares y certificaciones internacionales, con el objetivo de sostener el nivel técnico necesario para responder a las amenazas que enfrentan las organizaciones y estar a la altura de las necesidades de sus clientes.
Esa experiencia también se trasladó al trabajo con organizaciones públicas y privadas. Bottinelli destacó que profesionales capacitados por personal de Urudata participan en servicios vinculados a varias de las infraestructuras críticas del Estado.
Franceschi también destacó el peso del factor humano. Para brindar un servicio de ciberseguridad, sostuvo, es necesario contar con un equipo altamente capacitado y certificado. Parte de los integrantes del staff técnico, a su vez, son docentes universitarios vinculados a la temática de ciberseguridad.
Un modelo basado en la presencialidad
El segundo pilar está relacionado con la forma de trabajo. Frente a un sector en el que el trabajo remoto tiene una presencia importante, Urudata apuesta por una fuerte presencialidad de sus equipos.
“Contrariamente a lo que se puede ver en el mercado, implementamos un modelo de trabajo absolutamente presencial donde cada uno de nosotros dialoga, discute y analiza el escenario conjuntamente con sus compañeros”, mencionó López.
La modalidad responde a las características del trabajo en ciberseguridad, donde el análisis de amenazas requiere intercambio constante entre los integrantes del equipo y una visión compartida de lo que ocurre en cada momento.
Ese esquema también puede combinarse con la presencia de personal de Urudata en las oficinas de los propios clientes. Según Franceschi, esta integración permite que el equipo conozca mejor la cultura y las necesidades de cada organización, mientras que el cliente logra contacto personal con los analistas.
La cercanía con el cliente
El tercer pilar está vinculado a la relación con los clientes. López explicó que la compañía busca mantener un contacto frecuente incluso cuando no se ha producido ningún incidente, algo que considera especialmente importante en un servicio cuya tarea muchas veces pasa inadvertida cuando funciona correctamente.
“También -contrariamente a lo que suele suceder con esta clase de servicio continuo- somos nosotros (el proveedor) los que le exigimos a nuestro cliente el reunirnos frecuentemente y analizar el servicio en el corto, mediano y largo plazo. Esto permite a la contraparte ver de primera mano todo este trabajo que comentamos que en la mayoría del tiempo pasa desapercibido. No solo esto, sino que aprovechamos para comentar el escenario nacional y mundial de amenazas y como estas podrían eventualmente impactar al cliente, y las medidas que entendemos deberían adoptarse para mitigar los riesgos observados, esto permite mantenerlo en alerta y actualizado”, comentó López.
Un SOC que trabaja las 24 horas
Una parte central de ese modelo es el SOC —Centro de Operaciones de Seguridad—, desde donde se monitorean de forma permanente los sistemas de los clientes.
El objetivo no es solamente detectar de manera temprana un ataque en ejecución, sino identificar patrones únicos que permitan anticiparse y actuar rápidamente. El volumen de información que deben analizar los equipos hace que la automatización tenga un papel cada vez más importante.
Franceschi indicó que Urudata gestiona múltiples alertas diariamente, las cuales pueden corresponder a un actividad legítima, a un intento que no llegó a concretarse o a una amenaza real que requiere una respuesta inmediata. La tarea del analista consiste, justamente, en separar las señales relevantes del enorme volumen de información.
Inteligencia artificial como asistente
En ese escenario, la inteligencia artificial comenzó a ocupar un lugar cada vez más relevante dentro del trabajo cotidiano del SOC.
López explicó que la cantidad de información generada por las redes hace prácticamente imposible para un humano el realizar un análisis profundo sin herramientas automatizadas que ayuden a procesarla.
En Urudata, la IA se utiliza como un asistente para los analistas humanos. La tecnología procesa información, identifica comportamientos y aporta elementos para el análisis, mientras que las decisiones continúan dependiendo de los especialistas.
Franceschi coincide en que el factor humano sigue siendo determinante. En ese sentido, señaló que los tiempos necesarios para analizar una alerta y determinar si se trata de un falso positivo o de un incidente real son cada vez más cortos. Los agentes de inteligencia artificial permiten acelerar ese proceso y reducir la cantidad de falsos positivos que llegan a los siguientes niveles de análisis.
La primera y última barrera defensiva sigue siendo la persona
A pesar de la tecnología, desde Urudata señalan que la principal vulnerabilidad continúa estando dentro de las propias organizaciones: las personas.
López utiliza una referencia de la película La Odisea para explicar el concepto, concretamente a la Batalla de Troya: Una empresa puede estar detrás de una “muralla” tecnológica sólida, por lo cual un atacante puede optar por un camino más fácil y directo, el engañar a un empleado, el ingreso del caballo. El phishing, por ejemplo, puede llevar a una persona a abrir un enlace malicioso o entregar sus credenciales.
“Las mayores debilidades están en las propias personas que tienes dentro”, resumió.
Por eso, la empresa incorpora programas de concientización dirigidos a los usuarios finales y capacitación técnica para los equipos especializados. Entre las herramientas utilizadas se encuentran compartir jornadas con el personal, ejercicios de phishing y otras simulaciones que buscan entrenar a los empleados frente a situaciones que podrían presentarse en la vida real.
El resultado de la encuesta de Factum coloca a Urudata liderando en materia de confianza dentro del mercado de ciberseguridad. Para la compañía, esa valoración está vinculada a un modelo cuyos pilares son la formación permanente de equipos especializados, cercanía con los clientes, fuerte concientización del personal y monitoreo las 24/7, en un escenario en el que la protección de los activos digitales requiere tanto de tecnología como de personas preparadas para interpretarla y tomar decisiones.