Más del 60% de las alertas que las grandes empresas reciben sobre ciberataques quedan sin revisar, según un estudio realizado por la consultora Intezer sobre más de 25 millones de casos.
Rodrigo Aguillón fue testigo de esta falencia cuando trabajó como hacker ético en la Universidad de la República y tuvo que hacerle frente a un “incidente gigante” que golpeó a la Comisión Académica de Posgrados en 2023. En ese rol le quedó claro que los ataques casi nunca empiezan con una alarma que salta a la vista, sino con una pequeña alerta que pasa desapercibida.
“Las grandes corporaciones pagan equipos enteros para revisar todo. La empresa mediana de América Latina no puede" y, sin embargo, debe enfrentar los mismos ataques con una fracción del presupuesto, señala Aguillón que tomo cartas en el asunto al crear Shelmia, la startup que fundó junto con tres socios para poner la inteligencia artificial al servicio de la defensa.
La idea pasó a ser negocio en febrero de este año y se consolidó en una plataforma que se conecta a las herramientas que las empresas ya usan para poder escanear todos los posibles ciberataques y señalar a los que son efectivamente peligrosos.
Las falsas alarmas se cierran solas. y las que importan llegan explicadas al responsable de seguridad que, de este modo, puede concentrarse en el riesgo real. “Para muchas organizaciones es el equipo de seguridad que no pueden pagar”, asegura el cofundador y hace hincapié en que las grandes corporaciones pagan por un equipo de SOC (Centro de Operaciones de Seguridad) más de US$ 20.000 al mes, mientras que su solución puede llegar a costar 15 veces menos.
Su modelo de negocio depende de la contratación de una suscripción cuyo valor varía en función de la cantidad de investigaciones al año que la empresa demande. “Tenemos un plan, por ejemplo, de 12.000 investigaciones al año por US$ 25.000”, dice Aguillón y apunta que se trata de un precio “razonable” para la investigación de punta a punta de todas las alertas, para determinar si el veredicto es malicioso o no. A esto le sumarán, a futuro, un módulo de “caza de amenazas”.
“Pudimos hacer una plataforma en nueve meses que quizás, sin inteligencia artificial, nos hubiera llevado tres años”, reflexionó en intercambio con Café y Negocios.
Aguillón y sus socios financiaron Shelmia con las ganancias que le dieron sus primeros clientes, sin inversores, y con el apoyo del programa VIN de la Agencia Nacional de Investigación e Innovación (ANII) y de la Agencia Nacional de Desarrollo (ANDE) además de la incubación en el Centro de Innovación y Emprendimientos de la Universidad ORT y el programa AWS for startups.
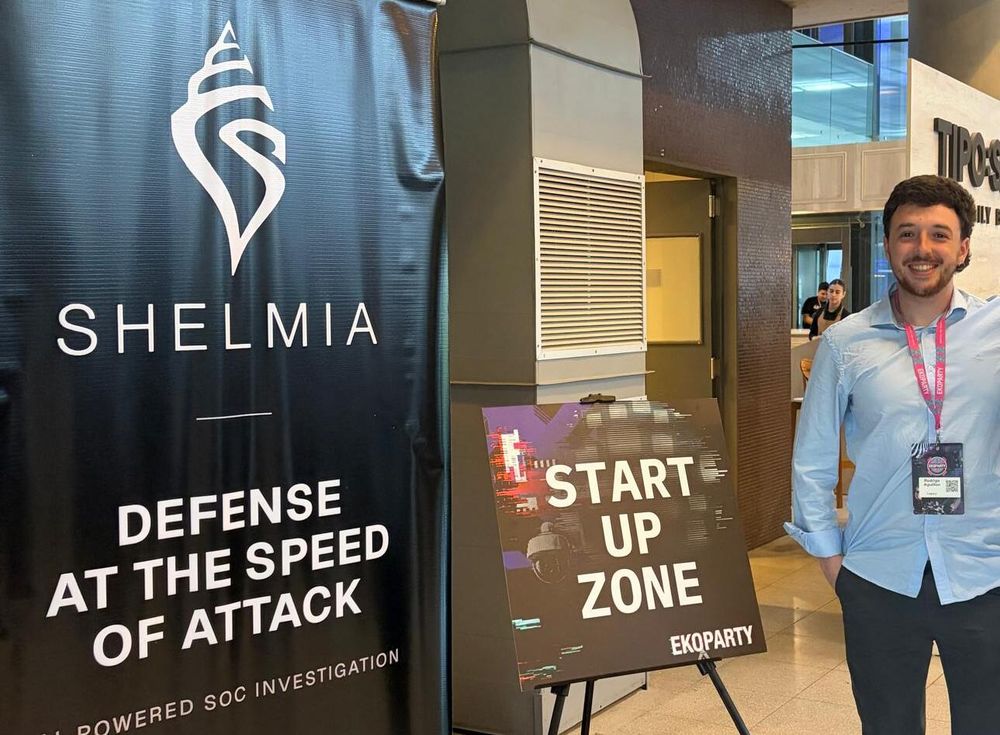
En el último mes el emprendimiento fue seleccionado para la Startup Zone de Ekoparty, uno de los principales encuentros de ciberseguridad de América Latina que los ubicó en segundo lugar entre 26 startups del rubro en la región.
Para escalar miran de cerca algunos modelos uruguayos que le sirven de inspiración como Strike, la startup de ciberseguridad defensiva creada por Santiago Rosenblatt, además de guiarse por los consejos emprendedores del cofundador de PedidosYa, Ruben Sosenke.
La expansión y los próximos pasos de Shelmia
La empresa que apuesta a desarrollarse también en forensia digital -en rastrear y decodificar la raíz de los ciberataques en los distintos dispositivos- tiene como clientes a medianas empresas de Uruguay, Argentina y México y en su hoja de ruta está concretar su primer piloto en Estados Unidos en diciembre. A corto plazo su meta es profundizar la participación en estos mercados y sumar también a Chile.
En los planes de la startup está continuar apalancándose en los fondos propios durante su expansión por Latinoamérica y, más adelante, buscar inversión para poder competir a gran escala en Europa y Estados Unidos.